-
微信扫码登录

博世力士乐(Bosch rexroth)近日对其ctrlX自动化平台推出一系列更新,方向覆盖机器安全、网络安全和AI辅助工程三块。其中最受关注的是新增的安全PLC(可编程逻辑控制器)运行时环境、与欧盟《网络弹性法案》接轨的系统级安全功能,以及嵌入设计环境的iXi智能体AI。对于使用ctrlX做产线控制或设备改造的团队来说,这次更新把原来需要外挂方案才能实现的安全控制和漏洞管理,直接整合进了同一套系统。
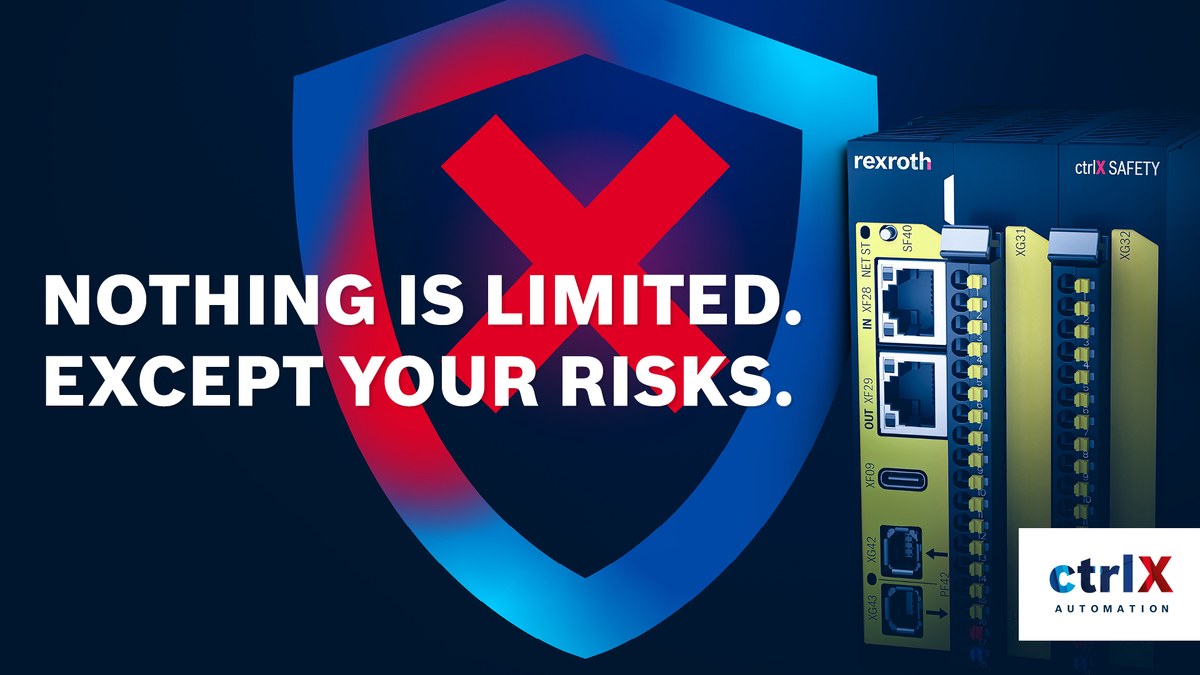
先说安全PLC部分。普通PLC负责逻辑控制,而安全PLC还要处理安全网络协议、对接安全型I/O端子和安全设备,并持续验证逻辑与运行状态,确保急停等动作可靠执行。此次发布的安全运行时基于CODESYS平台开发,配套编程扩展内置了急停、监控、安全运动信号等标准功能块,工程师可以直接调用,不必从零编写安全逻辑。对正在做设备安全升级的用户而言,这意味着不用再为安全回路单独引入另一套控制器,在同一个ctrlX环境中就能完成组态和调试。
网络安全是另一次重头更新。欧盟《网络弹性法案》(Cyber Resilience Act,简称CRA)已经对在欧盟市场销售的自动化产品提出了实打实的设计要求,ctrlX最新系统版本围绕这些要求做了对齐,其中最关键的一项是软件物料清单(Software Bill of Materials,即SBOM):它把每台设备预装的全部应用和软件列成清单,一旦某个软件曝出已知漏洞,维护人员可以快速定位受影响的设备并打补丁。需要注意的是,补丁既要尽快安装,又要验证不会影响正在运行的工艺,这对现场维护节奏是个考验。采购新设备时,要求供应商提供SBOM清单,也会让后续的漏洞排查省不少事。
此外,新版本系统还支持在本地服务器和边缘电脑上安装虚拟化版本的ctrlX操作系统,方便在没有实体硬件的环境里做开发测试;同时加入了git版本控制,程序改动可追溯、可回滚;生态内所有应用和服务的登录方式也做了简化统一。虚拟化部署对需要批量验证程序的设备制造商特别实用,一台服务器就能模拟多套控制器环境。
AI方面,博世力士乐把名为iXi的智能体AI系统整合进了操作系统和设计环境。工程师用自然语言输入项目需求和规格说明,AI会理解并生成相应的项目配置,但在实际执行前必须经过人工确认,工程师始终掌握最终控制权。这种"AI起草、人来把关"的分工,能在不引入意外改动的前提下缩短开发时间。对设备选型和改造排产来说,值得留意的是:安全控制、漏洞管理和AI辅助编程正在变成控制平台的标配能力,评估新平台时不妨把这三项直接列入对比清单,免得日后改造时被锁死在缺乏这些能力的旧架构上。